La fin des lignes RTC ou analogiques mi-novembre 2018
|
Evolution de la téléphonie fixe vers l’IP
Les grands principes de l’arrêt : Définition de la notion de plaque : o appartenant toujours à un seul département, |
L’ancien Ministre Canadien de la Défense et Député du temps de Pierre Trudeau a rejoint les rangs de trois organisations non gouvernementales pour demander au Parlement du Canada de tenir des audiences publiques sur les Exopolitiques, concernant les ETs. Le 25 septembre 2005, dans un discours surprenant à l’Université de Toronto qui a attiré l’attention des principaux médias, Paul Hellyer, Ministre National de la Défense du Canada de 1963-67 sous le Premier Ministre Lester Pearson, Lauréat du Prix Nobel de la Paix, a déclaré publiquement : « Les OVNIs sont aussi réels que les avions qui survolent votre tête ». Interview, du 30 décembre 2013,
|
Evolution de la téléphonie fixe vers l’IP
Les grands principes de l’arrêt : Définition de la notion de plaque : o appartenant toujours à un seul département, |
|
Plusieurs dizaines de pays dans le monde ont été la cible, vendredi, d'une vague de cyberattaques simultanées. Le constructeur Renault a notamment été touché. La France, mais aussi le Royaume-Uni, l'Espagne, le Portugal, la Roumanie... Plusieurs dizaines de pays d'Europe ont été victimes d'attaques informatiques simultanées, vendredi 12 mai. Franceinfo vous résume ce que l'on sait. |
 |
|
En France, seul le constructeur automobile Renault reconnaît pour le moment avoir été ciblé. "Nous avons été touchés", a indiqué un porte-parole du groupe à l'AFP. Il précise que le groupe est en train d'analyser la situation. "Une action est en place depuis hier soir. On fait le nécessaire pour contrer cette attaque". Au Royaume-Uni, plusieurs hôpitaux ont été visés. Le piratage a contraint les antennes médicales à des annulations de rendez-vous et à la redirection de certains patients vers d'autres services. La BBC précise que ces attaques concernent des services de santé à Londres, Nottingham, dans le Cumbria et le Hertfordshire. En Ecosse, plusieurs régies de santé ont également été visées. En Espagne, les autorités ont annoncé qu'un grand nombre d'entreprises avaient été prises pour cibles. Parmi les victimes, on compte le premier opérateur télécom du pays, Telefonica, qui a reconnu un "incident de cybersécurité". Le groupe a précisé que l'attaque était limitée pour le moment à certains ordinateurs de ses salariés sur son réseau interne. Selon le gouvernement, l'attaque n'a pas eu d'impact sur les prestations des entreprises ou l'exploitation de leurs réseaux. Au Portugal, l'opérateur Portugal Telecom, filiale d'Altice, a également été touché, mais sans impact sur ses services. |
Etant donné que Frédéric Mitterrand est un imbécile et qu'il n'a de leçons à donner à personne, les joyeux bidouilleurs le confirment  , ils sont donc derrière FREE pour son refus de diffuser les courriels d'avertissement aux pirates (bien grand mot
 ).
Voici donc l'article paru dans le monde en ce jour du 06 octobre 2010.
"Le revirement de Free, qui a décidé lundi de ne pas transmettre, à ce stade, à ses abonnés les messages d'avertissement, en violation formelle de ses obligations légales, est inacceptable", a estimé mercredi 6 octobre, dans un communiqué, le ministre de la culture et de la communication, Frédéric Mitterrand, tout en se félicitant "que la réponse graduée portée par l'Hadopi soit aujourd'hui une réalité".
Free refuse de diffuser les courriels d'avertissement aux pirates envoyés depuis vendredi pour le compte de la Haute autorité pour la diffusion des Å“uvres et la protection des droits sur Internet (Hadopi), se différenciant ainsi des autres fournisseurs d'accès à Internet. Ces derniers "ont décidé de collaborer, nous nous contenterons juste de respecter la loi", soulignait mardi une porte-parole de Free.
La démarche de Free suscite de nombreuses réactions et d'abord à l'Hadopi, dont la présidente Marie-Françoise Marais a souligné que "la position actuelle de Free va porter atteinte aux droits de ses abonnés. En ne recevant pas le premier mail d'avertissement, ils n'auront pas l'information à laquelle ils pourraient prétendre, ce qui pourrait être fort désagréable pour eux". De son côté, le Syndicat national de l'édition phonographique (SNEP) a déploré l'attitude de Free, qui "témoigne d'une volonté de ne pas respecter la loi". "Une telle attitude est d'autant plus déplorable qu'elle crée des distorsions de concurrence au détriment des autres fournisseurs qui, eux, la respectent", ajoute le SNEP dans un communiqué.
De la pourriture à l'état pur: UMG.
Pour avoir repris un extrait des Bee Gees (More Than a Woman) en guise d'illustration sonore d'une petite vidéo sur un test de résistance d'un téléphone (ajoutée en novembre 2007), voilà le mail reçu par ce lecteur, usager de Youtube :

Avec le tatouage numérique des oeuvres, les majors ont donc aujourd'hui la possibilité d'automatiser les contrôles et réclamer leurs droits en deux temps, trois mouvements.
UMG a revendiqué une partie ou la totalité du contenu audio de votre vidéo
L'utilisateur est ainsi alerté que des études statistiques poussées vont être menées sur ce contenu. Universal saura ainsi « le nombre de vues », en plus d'une multitude d'autres informations dont les détails ne sont pas donnés. Mais ce n'est pas tout : « des publicités pourront également s'afficher sur la page de votre vidéo » prévient-on encore chez Google/Youtube. Et c'est sur ces pubs incrustées dans le flux streaming et pour laquelle l'utilisateur n'a aucune emprise qu'UMG se dédommagera de l'atteinte à ses droits.
« UMG a déposé cette réclamation dans le cadre du programme d'identification de contenu YouTube... ) Nos partenaires peuvent localiser leur contenu en utilisant notre système automatisé d'identification de correspondance vidéo/audio ou en vérifiant manuellement les vidéos » explique laconiquement Youtube.
Tartef, Renos, Alureon. Derrière ces noms barbares se cachent le top 3 des programmes malveillants qui ont infectés les ordinateurs français au second semestre 2009, selon le huitième Security Intelligence Report de Microsoft. La faute, le plus souvent, au manque de mises à jour du système et des logiciels.
Selon l'entreprise, la majorité des possesseurs de PC a intégré l'importance d'effectuer des mises à jour de leur système d'exploitation Windows. Mais tout se complique lorsqu'il s'agit de mettre à jour des logiciels comme Acrobat Reader, Windows Office, Flash... "75,7 % des attaques ciblant Microsoft Office ont mis à profit une vulnérabilité pour laquelle une mise à jour était disponible depuis trois ans", précise le rapport. Des failles dans lesquelles s'engouffrent les pirates, à coup de PDF ou de fichiers Word vérolés, permettant de prendre le contrôle de l'ordinateur à distance, et de récupérer des données personnelles, comme les codes de carte bleue.
LES PIRATES JOUENT SUR LES PEURS
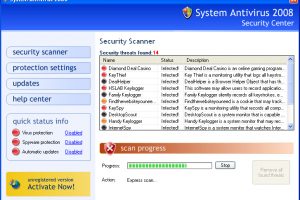 Les pirates s'adaptent aux nouvelles pratiques des particuliers : l'infection numéro 1 en France au second semestre 2009 est ainsi Tartef, un ver qui cible les joueurs en ligne (près de 190 000 ordinateurs désinfectés par Malicious Software Removal Tool, l'outil de suppression des logiciels malveillants).
Autre source d'infection, les scareware, ces programmes qui jouent sur les peurs des utilisateurs. Classiquement, l'internaute, en se rendant sur une page Internet piégée, voit apparaître à l'écran une imitation de logiciel antivirus lui indiquant que son système est vérolé. Pour y remédier, il doit acheter le faux antivirus en ligne... qui est lui-même rempli de fichiers corrompus. "Quand on dit aux gens que leur ordinateur a un problème de sécurité, ils y croient, qu'importe si on leur dit en français ou en anglais", souligne Bernard Ourghanlian, directeur technique et sécurité chez Microsoft.
Il y a 179 invités et aucun membre en ligne
| Pays | Total des visiteurs | Pourcentage |
|---|---|---|
| United States | 12997 | 34.09% |
| China | 7071 | 18.54% |
| Singapore | 5336 | 13.99% |
| France | 4325 | 11.34% |
| Brazil | 2743 | 7.19% |
| United Kingdom | 1464 | 3.84% |
| Türkiye | 1213 | 3.18% |
| Spain | 1038 | 2.72% |
| Canada | 997 | 2.61% |
| Bangladesh | 947 | 2.48% |

